O BCG publicou no final de setembro o Applied AI Index 2026, com respostas de 1.330 líderes sênior. Um par de números resume bem onde a maioria das organizações está: 42% planejam dar autonomia plena a agentes de IA até 2030. Apenas 5% têm os controles necessários para isso hoje.
Essa distância não é sobre confiança no modelo. Não é sobre aguardar que a tecnologia amadureça um pouco mais. É uma lacuna de infraestrutura de governança que cresce enquanto a adoção acelera.
O que o golden path sempre pressupôs
Quando times de plataforma constroem um golden path, eles pressupõem que alguém vai ler. Leia o wiki. Abra o portal. Siga o guia. Clique no botão certo na hora certa. A governança está embutida na jornada do usuário humano, esperando que ele passe por ela.
Agentes não fazem essa jornada.
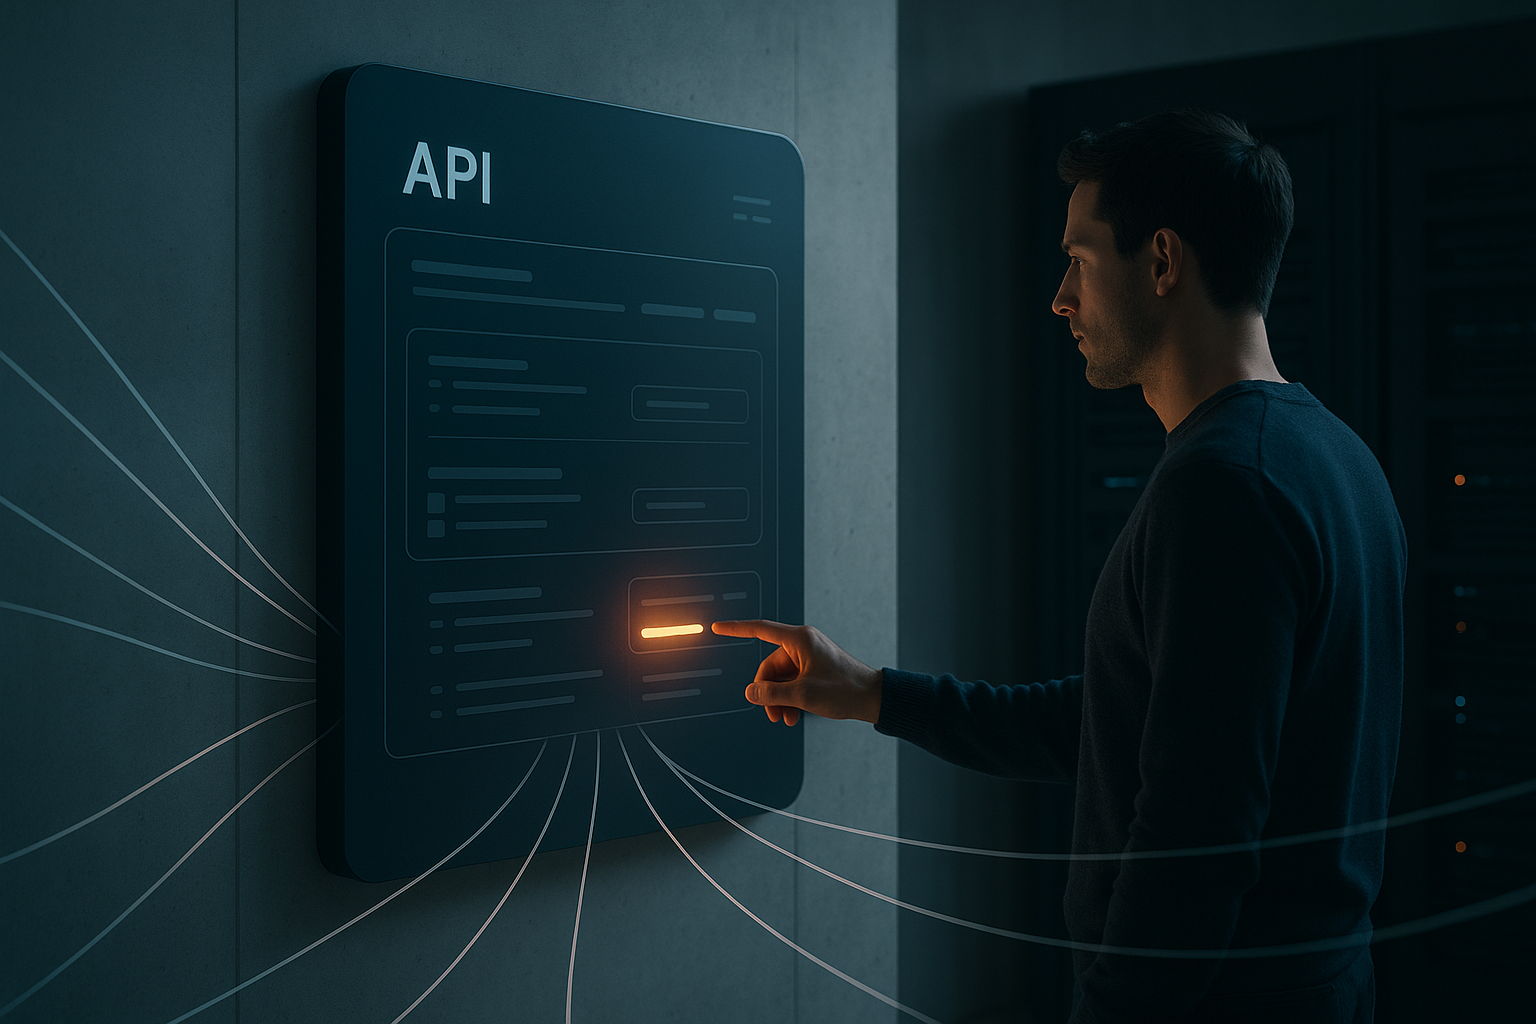
Eles chamam APIs diretamente. Não abrem portais de self-service, não consultam wikis, não passam pelo fluxo de aprovação desenhado para que um humano veja as consequências antes de confirmar. Se a política de deploy vive numa interface construída para que um engenheiro tome a decisão correta no momento certo, o agente não vê nada disso. Ele só vê a interface que consegue consumir.
A CNCF reconheceu explicitamente essa mudança em julho de 2026. Lakmal Warusawithana, da WSO2, escreveu que agentes de IA agora são consumidores de plataforma ao lado de desenvolvedores humanos. Parece óbvio. O que não é óbvio é o que muda no design da plataforma quando você leva essa premissa a sério.
A governança que desaparece quando aprofunda
O Jamf pesquisou 687 líderes de TI e segurança em junho de 2026. O número que ficou foi este: organizações com IA profundamente integrada têm 40% mais chance de reportar um incidente do que aquelas ainda em fase exploratória. Não é uma correlação pequena.
A explicação que o próprio relatório oferece é direta: a visibilidade e a governança ficam para trás conforme a implantação aprofunda. A organização acelera o uso. A infraestrutura de controle não acelera junto.
22% dos respondentes já experimentaram um incidente de IA. Custo fora do planejado, falha de segurança, às vezes os dois. Não é falha do modelo. É uma lacuna de design.
A superfície que os dois conseguem usar
A solução que emerge na literatura recente é direta de enunciar. Portal e agente precisam chamar a mesma API de baixo. Não interfaces separadas que eventualmente convergem. A mesma superfície, com as mesmas verificações, para qualquer consumidor.
Quando a governança está na API, ela aplica para humanos e máquinas sem distinção. O agente que tenta fazer um deploy sem as verificações obrigatórias não chega na aprovação. Não porque alguém interceptou manualmente. Porque a interface não expõe o caminho não aprovado.
O projeto OpenChoreo, no sandbox da CNCF, implementa essa lógica. Serve humanos via portal e CLI, agentes via servidores MCP, e mantém o Kubernetes como único sistema de registro. A superfície muda conforme o consumidor. O que está embaixo é o mesmo.
Dora Noda, em um artigo de setembro de 2026 sobre golden paths para agentes, resumiu os contratos que tornam isso concreto: identidade com escopo restrito, para que o agente não herde credenciais de um humano e opere sem limite; políticas como verificações executáveis aplicadas no estado desejado, não como documentação; limites de aprovação que o agente não consegue contornar; e evidência de reversão vinculada a cada mutação. A lógica que conecta os quatro é a mesma: o que pode ser bypassado, será bypassado.
O que os controles habilitam
O BCG mediu o outro lado disso. As empresas que classifica como "future-built", aquelas que construíram a infraestrutura antes de expandir a autonomia dos agentes, entregam 2.3x retorno para acionistas e 2.8x crescimento de EBITDA em relação às que ficaram para trás.
Não é coincidência. Controles bem projetados não são bloqueios. São o que torna seguro dar autonomia real. Um agente operando dentro de uma plataforma que limita escopo, audita ações e expõe reversão pode ir mais longe do que um agente solto em ambiente sem contenção. O primeiro pode ser confiado com tarefas que o segundo nunca vai receber.
Na minha leitura, TI como curadora de capacidades no era dos agentes não é muito diferente do que era antes. Ainda é sobre construir os caminhos seguros por onde o trabalho acontece. A diferença é que agora o caminho precisa ser legível por máquina. O guia no wiki não governa nada se o agente não souber que ele existe.
A pergunta que as organizações vão ter que responder antes de 2030 não é se querem agentes com autonomia. 42% já decidiram que sim. A pergunta é se a governança vai viajar junto com o agente ou vai esperar num documento que o agente nunca vai abrir.
Referências
- BCG – AI Is Starting to Pay Off. Almost 50% of Companies Now Generate Value with It. (30 set 2026)
- Jamf – Survey Finds AI Incident Rates Rise as Organizations Deepen AI Integration (15 jun 2026)
- Lakmal Warusawithana, CNCF – Platform Engineering for the Agentic Enterprise (21 jul 2026)
- Dora Noda, bex.co – The Agentic Enterprise's Second Platform User (24 set 2026)